小さな会社のホームページも、サイバー攻撃の対象になります。PHPやWordPressの更新など、公開後の継続的なセキュリティ対策が大切です。
2026年10月21日、WordPressなどで使われている「PHP」に、深刻な脆弱性への修正を含むセキュリティアップデートが公開されました。
PHPは多くの企業のホームページで使われていますが、皆さんは自社サイトへの影響や、必要な対応をすぐに確認できるでしょうか。
「ホームページは何年も前に作ったきり、ほとんど触っていない」「誰が管理しているのかわからない」という場合は、注意が必要です。
また、小さな会社やネットショップではないホームページでも、サイバー攻撃の対象になる可能性があります。
今回の発表を受け、私たちシンクション株式会社でも自社サイトやお客様のサイトを調査・対応しました。
この記事では、実際に寄せられた相談事例や当社の対応を交えながら、中小企業や個人事業主が知っておきたいホームページのセキュリティ対策をご紹介します。
そもそも、今回のPHPの脆弱性とは?
PHPとは、ホームページやWebシステムを動かすために使われるプログラミング言語です。WordPressにも使われているため、知らないうちに自社のホームページで利用している可能性があります。
2026年10月21日、このPHPに深刻な脆弱性(セキュリティ上の弱点)への修正を含むアップデートが公開されました。
今回の脆弱性を悪用されると、第三者がサーバー上で不正なプログラムを実行できてしまうおそれがあります。
ただし、レンタルサーバー会社によっては、利用者がPHPを更新しなくても、サーバー側で修正パッチを適用している場合があります。
まずは利用しているサーバー会社の案内や、サイトの管理担当者に確認してみましょう。
「うちは小さな会社だから大丈夫」は本当?
サイバー攻撃というと、大企業やネットショップなどが狙われるイメージがあるかもしれません。しかし、攻撃者の目的は、必ずしもその会社のお金や個人情報を盗むことだけではありません。
例えば、乗っ取ったホームページに偽の通販ページを設置したり、別の攻撃の踏み台として利用したりするケースもあります。
実際に当社にも、「ホームページがまったく関係のない通販ページに書き換えられていた」という相談が寄せられたことがあります。また、サーバー内に不審なファイルが設置されていたケースもありました。
こうした被害は、必ずしもすぐに発見できるとは限りません。ホームページが普段どおり表示されていても、内部では不正なプログラムが動いている可能性があります。
つまり、会社の規模やホームページのアクセス数にかかわらず、セキュリティ対策は必要なのです。
取引先にも被害が広がる「サプライチェーン攻撃」
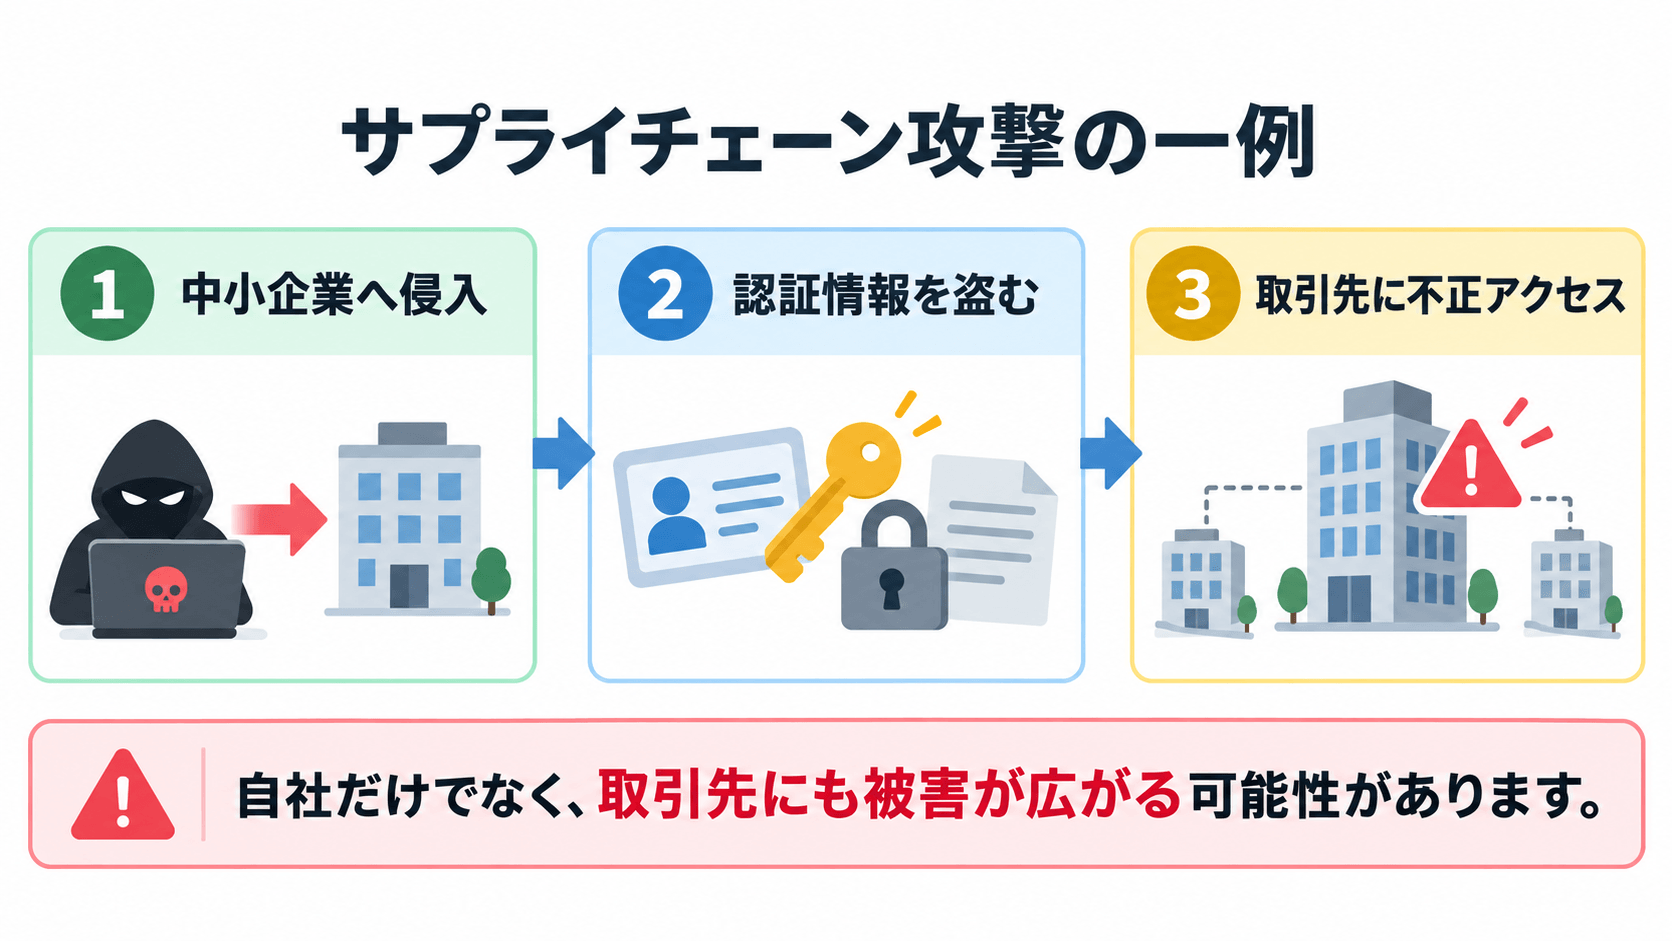
さらに、近年問題になっているのが「サプライチェーン攻撃」です。これは、取引先や委託先などを経由して、別の企業や組織への侵入を狙う攻撃です。
例えば、大手企業から業務を委託されている中小企業が攻撃を受け、取引先のシステムにログインするためのIDやパスワードが盗まれたとします。
その情報が悪用されれば、中小企業だけでなく、取引先の大企業にも被害が広がる可能性があります。
今回のPHPの脆弱性が、そのままサプライチェーン攻撃につながるというわけではありません。しかし、こうしたリスクを考えると、自社のセキュリティ対策は、取引先や顧客を守ることにもつながるといえます。
今回のPHP脆弱性に、当社はどう対応した?
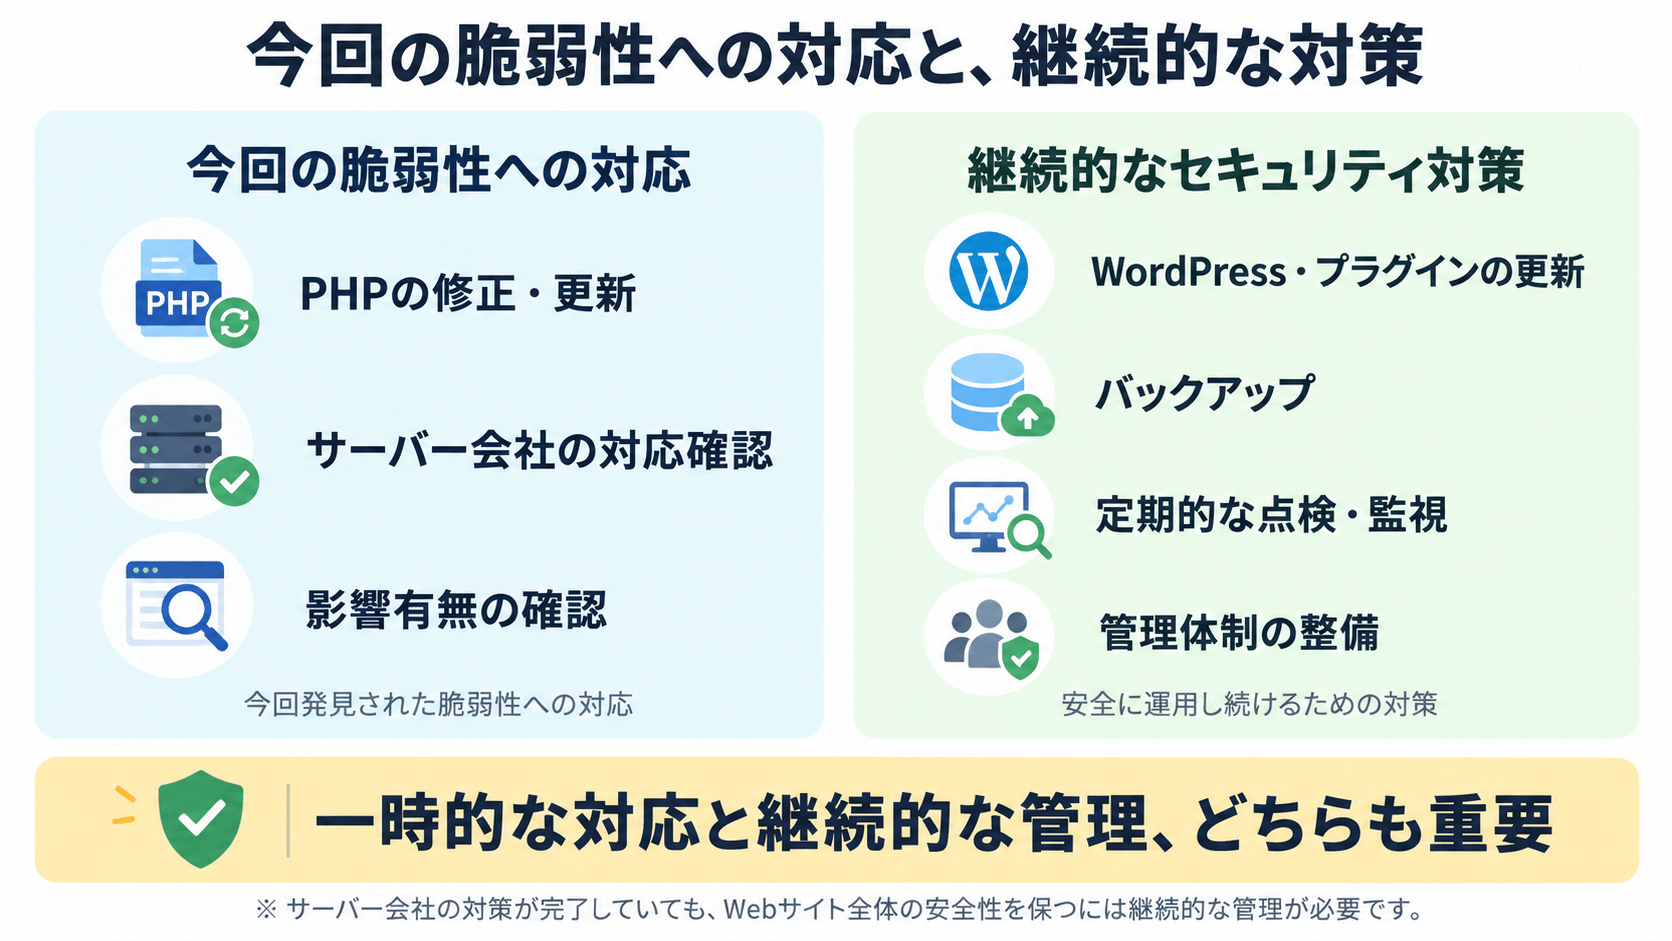
今回の発表を受け、当社でも自社サイトのPHPバージョンアップを実施しました。
また、保守契約をいただいているお客様のサイトについても、速やかにサーバー環境やPHPの対策状況を調査し、必要な対応を進めました。
お客様が利用しているサーバーは、エックスサーバーやさくらインターネット、ConoHaなどさまざまです。サーバー会社によって対応状況が異なるため、それぞれの環境に応じて確認しています。
今回は保守契約を結んでいないお客様からも相談が寄せられ、問題が起きたときにすぐ対応できる管理体制の重要性を改めて感じる機会になりました。
あなたのホームページは、誰がどのように管理していますか?
ここで一度、自社のホームページについて振り返ってみてください。
次のような状態になっていませんか?
- WordPressやPHPのバージョンを把握していない
- テーマやプラグインの更新状況がわからない
- バックアップの取得・復元方法がわからない
- セキュリティ対策が設定されているかわからない
- 定期的にサイトの状態を点検していない
- 問題が起きた際の相談先が決まっていない
一つでも当てはまる場合は、ホームページの管理状況を一度確認しておくことをおすすめします。
もちろん、これらに当てはまったからといって、すでにサイバー攻撃を受けているという意味ではありません。
ただ、現状を把握できていないと、問題が発生したときに必要な対応を判断しにくくなります。
特に中小企業や個人事業主の場合、専任のWeb担当者がおらず、ホームページの管理が後回しになっていることもあるでしょう。
すべてを自社で対応する必要はありません。大切なのは、誰が、どのような管理をしているのかを明確にしておくことです。
ホームページを守るために、できるセキュリティ対策
ホームページのセキュリティ対策には専門的な知識が必要なものもありますが、まずは基本的な管理状況を確認することから始められます。
ここでは、WordPressサイトを中心に、取り組んでおきたい5つの対策をご紹介します。
① PHP・WordPress・プラグインを適切に更新する
PHPやWordPress本体、テーマ、プラグインは、セキュリティ上の問題を修正するために更新されることがあります。
古いバージョンを使い続けると、すでに知られている弱点を狙われる可能性があるため、定期的に更新状況を確認することが大切です。
ただし、更新によって古いテーマやプラグインが動作しなくなる場合もあります。
例えば、ページのレイアウトが崩れたり、お問い合わせフォームが正常に動作しなくなったりするケースです。
特に長年更新していないサイトでは、事前にバックアップを取得し、互換性を確認したうえで慎重に対応しましょう。
② 不正アクセスを防ぐセキュリティ機能を活用する
WordPressには、セキュリティを強化するためのプラグインがあります。
例えば、不正なログインの試行を制限したり、不審なファイルの変更を検知したりする機能を追加できます。
また、レンタルサーバーによっては、WAF(Web Application Firewall)という、不審な通信を検知・遮断する機能が用意されています。
こうした機能を適切に活用することで、攻撃のリスクを減らすことができます。
ただし、セキュリティプラグインを導入すればすべて安心というわけではありません。既存の機能との相性や設定内容を確認し、導入したプラグイン自体も適切に更新する必要があります。
③ 管理画面へのログインを強化する
WordPressの管理画面に不正ログインされると、記事の改ざんや不正なプログラムの設置などにつながるおそれがあります。
推測されにくいパスワードを設定し、ほかのサービスとの使い回しを避けましょう。
また、退職者などの不要になったアカウントを削除し、管理者権限を持つユーザーを必要最小限にすることも大切です。
さらに、パスワードに加えて別の方法で本人確認を行う「二要素認証」を導入すると、不正ログインのリスクを減らすことができます。
④ バックアップを定期的に取得する
万が一、ホームページが改ざんされたり、更新によって不具合が発生したりした場合に備えて、バックアップを取っておくことが重要です。
WordPressでは、画像やプログラムなどのファイルだけでなく、記事や設定情報が保存されているデータベースもバックアップの対象になります。
また、バックアップが正常に取得できているか、実際に復元できるかも確認しておきましょう。
なお、バックアップは被害を防止するものではありませんが、問題が発生した際の復旧に役立ちます。
⑤ 定期的な点検と管理体制を整える
セキュリティ対策は、一度設定すれば終わりではありません。
定期的に更新状況や不審なアクセス、ホームページの表示・動作などを確認することが大切です。
また、問題が発生した際に誰が対応するのか、制作会社や保守会社への連絡先も決めておきましょう。
専門的な作業をすべて自社で行う必要はありません。自社でできる確認と、専門家に任せる作業を整理しておくことも、適切な管理につながります。
まとめ|ホームページは作った後の管理も大切
今回のPHPの脆弱性は、普段あまり意識することのないホームページの管理について、改めて考えるきっかけになりました。
会社の規模が小さくても、ネットショップでなくても、サイバー攻撃と無関係とは限りません。
大切なのは、問題が起きてから慌てて対応するのではなく、日頃からホームページの状態を把握し、必要なときに適切に対応できる体制を整えておくことです。
「自分のホームページは誰が管理しているんだろう?」
この記事を読んで少しでも気になった方は、まずは現在の管理状況を確認してみてください。
私たちシンクション株式会社でも、WordPressサイトの更新や保守、セキュリティに関するご相談を承っています。
ご相談や初期確認は無料です。 必要な対応や費用が発生する作業については事前にご案内していますので、気になることがあればお気軽にお問い合わせください。
参考情報
- IPA:PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)
- PHP公式:2026年のリリース情報
- さくらインターネット:PHPなどの脆弱性に関する対応状況
※本記事は2026年10月27日時点の公表情報と、当社に寄せられた相談・対応経験をもとに作成しています。紹介した乗っ取りの相談事例は、今回のPHPの脆弱性が原因と確認されたものではありません。